MASCHINENVERORDNUNG (EU) 2023/1230 · CYBER RESILIENCE ACT

Maschinenverordnung und CRA: Cybersecurity Ihrer Maschine in einem Paket

Die Maschinenverordnung (EU) 2023/1230 gilt ab dem 20. Januar 2027 und ersetzt die Maschinenrichtlinie. Neu sind Pflichten gegen die Manipulation von Software, Daten und Steuerung. Hat die Maschine eine Datenverbindung, gilt zusätzlich der Cyber Resilience Act. Wir schätzen kostenlos ein, wie stark beide Verordnungen Ihre Maschine betreffen, und setzen danach beides in einem Projekt um.

Schnell und kostenlos:CRA-Produktcheck

Keine Übergangsfrist. Jede Maschine, die ab dem 20. Januar 2027 in Verkehr kommt, muss die neue Verordnung erfüllen, auch wenn Sie den Typ seit Jahren bauen.

ReferenzenT-Systems

Hinterlassen Sie Ihre Nummer, ich rufe Sie an

Krystof Olik · Gründer und CEO

Werktags noch am selben Tag, sonst am nächsten Werktag vormittags.

Oder schreiben Sie mir direkt an info@ollsoft.ai

Wir nutzen Ihre Angaben nur für diese Anfrage. Datenschutz
Maschinenverordnung
gilt ab 20.1.2027 (Art. 54, berichtigt im ABl. L 169 vom 4.7.2023)
CRA-Meldepflicht
seit 11.9.2026, auch für vernetzte Maschinen im Feld
CRA vollständig
11.12.2027 (Art. 71 CRA)
Versionsprotokoll
Updates der Sicherheitssoftware 5 Jahre nachvollziehbar (Anhang III, 1.2.1 f)

CRA-Neuigkeiten per E-Mail. Einmal im Monat: was sich geändert hat und was es für Ihre Maschinen bedeutet.

PreiseErsteinschätzung: kostenlosUmsetzung: ab 9.900 €CVE-Überwachung: ab 390 € / MonatZum Angebot

Warum Ollsoft?

Wir haben die CRA-Compliance-Plattform für T-Systems selbst gebaut, und die CVE-Überwachung Ihrer Maschinen läuft auf unserem eigenen Werkzeug für CRA-Tests.

  • Maschinenverordnung und CRA setzen wir für Ihren Maschinentyp in einem Projekt um
  • wir arbeiten direkt mit Ihrer Konstruktion und Ihrem Softwareteam, nicht mit Fragebögen
  • auch Olingo Medical und Lumii haben wir auf den CRA vorbereitet
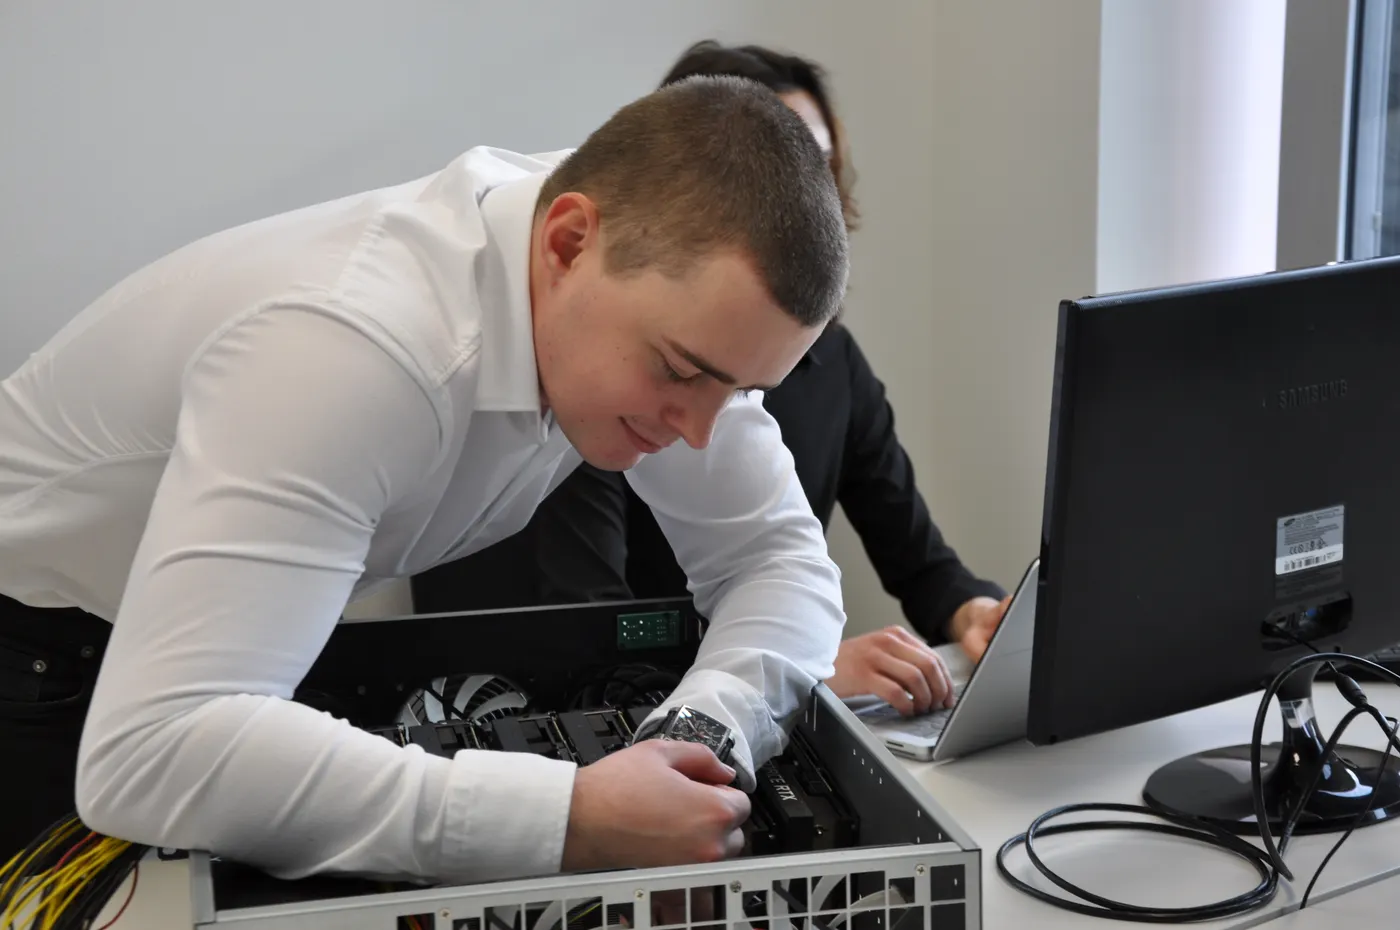
Ollsoft-Ingenieur beugt sich über einen geöffneten Server und arbeitet an der Hardware

Was verlangt die Maschinenverordnung zur Cybersecurity?

Anhang III Abschnitt 1.1.9, „Schutz gegen Korrumpierung“, verlangt erstmals ausdrücklich Schutz gegen Manipulation.

  • der Anschluss eines anderen Geräts, auch per Fernzugriff, darf keine gefährliche Situation auslösen
  • sicherheitsrelevante Software und Daten sind als solche benannt und gegen unbeabsichtigte oder vorsätzliche Korrumpierung geschützt
  • Hardware, die Signale oder Daten zu dieser Software überträgt, ist geschützt; Eingriffe darin zeichnet die Maschine als Nachweis auf
  • die Maschine weist die für den sicheren Betrieb nötige installierte Software jederzeit leicht zugänglich aus
  • sie sammelt Nachweise über rechtmäßige und unrechtmäßige Eingriffe in Software und Konfiguration

Was ändert sich bei der Steuerung (1.2.1)?

Steuerungen müssen vernünftigerweise vorhersehbaren böswilligen Versuchen Dritter standhalten, die zu einer gefährlichen Situation führen.

  • Eingriffe und die nach dem Inverkehrbringen aufgespielten Versionen der Sicherheitssoftware werden 5 Jahre protokolliert
  • das Protokoll dient ausschließlich dem Nachweis auf begründete Anfrage einer Behörde
  • bei selbstlernenden Steuerungen sind Daten zur sicherheitsrelevanten Entscheidungsfindung 1 Jahr aufzubewahren
  • Sicherheitsbauteile und eingebettete Systeme mit selbstentwickelndem Verhalten, die Sicherheitsfunktionen mit maschinellem Lernen erfüllen, brauchen eine Konformitätsbewertung durch Dritte (Anhang I Teil A Nr. 5 und 6)

Wann gilt für meine Maschine zusätzlich der CRA?

Sobald die Maschine Daten mit einem Gerät oder Netz austauscht: Dann fällt sie als Produkt mit digitalen Elementen unter den CRA und muss beide Verordnungen erfüllen (Art. 2 Abs. 1 und Erwägungsgrund 53 CRA).

  • typisch sind Ethernet, Feldbus, Fernwartung, Cloud-Anbindung oder eine USB-Schnittstelle
  • die CRA-Umsetzung kann den Nachweis für 1.1.9 und 1.2.1 erleichtern, wenn Sie den Zusammenhang belegen
  • eine selbst entwickelte Cloud-Verarbeitung, die zur Funktion der Maschine gehört, etwa die Bildauswertung eines Roboters, ist Teil des Produkts und Ihrer Risikobeurteilung (Leitfaden der Kommission, Abschnitt 8.3.4)

Gilt das auch für Maschinen, die schon beim Kunden stehen?

Die Maschinenverordnung nicht, die CRA-Meldepflicht schon.

  • Maschinen, die vor dem 20. Januar 2027 nach der Maschinenrichtlinie in Verkehr gebracht wurden, dürfen weiter bereitgestellt werden (Art. 52)
  • die CRA-Meldepflicht gilt seit dem 11. September 2026 auch für vernetzte Maschinen, die schon verkauft sind (Art. 69 Abs. 3 CRA)
  • wird eine Schwachstelle in einer verkauften Maschine aktiv ausgenutzt, melden Sie binnen 24 Stunden

Warum ein Paket statt zweier Projekte?

Beide Verordnungen fragen nach denselben Bausteinen, und wir erstellen jeden davon nur einmal.

  • eine Risikobeurteilung, die Safety- und Security-Risiken verbindet, abgestimmt mit Ihrer Beurteilung nach EN ISO 12100
  • ein Software-Inventar, das 1.1.9 und die SBOM des CRA bedient
  • ein Konzept für Integritätsschutz, Zugriffe und Fernwartung
  • ein Eingriffs- und Versionsprotokoll für 1.1.9, 1.2.1 und die Protokollierung nach CRA-Anhang I
  • Bausteine für die technische Dokumentation beider Verordnungen

ANGEBOT

Von der kostenlosen Ersteinschätzung bis zum Betrieb

Beginnen Sie mit einem Maschinentyp. Danach wissen Sie, was fehlt und was die Umsetzung kostet.

Schritt 1 · Hier starten

Cyber-Ersteinschätzung für Maschinen in 5 Arbeitstagen

Sie wissen für einen Maschinentyp, wie stark Sie beide Verordnungen betreffen und wo die größten Lücken liegen.

Kostenlos

Das bekommen Sie

  • 60 Minuten mit Ihrer Konstruktion und Steuerungstechnik, ohne Zugriff auf Code oder Systeme
  • Einordnung: CRA ja oder nein, Klasse, Meldepflicht für Maschinen im Feld
  • die größten Lücken gegen Anhang III 1.1.9 und 1.2.1 sowie CRA-Anhang I
  • schriftliche Zusammenfassung und Festpreis für die Umsetzung
Kostenlose Ersteinschätzung anfordern

Schritt 2

Maschinenverordnung und CRA in 8 Wochen

Für einen Maschinentyp stehen Risikobeurteilung, Schutzkonzept, Protokollierung und Dokumentation für beide Verordnungen.

ab 9.900 €zzgl. MwSt. einmalig

Das bekommen Sie

  • detaillierte Prüfung von Software, Steuerung und Infrastruktur: SBOM, Schwachstellen und Lücken mit konkreten Fundstellen
  • Security-Teil der Risikobeurteilung, abgestimmt mit EN ISO 12100
  • Inventar der sicherheitsrelevanten Software und SBOM
  • Konzept für Integritätsschutz, Zugriffe und Fernwartung
  • Eingriffs- und Versionsprotokoll nach 1.1.9 und 1.2.1 f
  • Schwachstellen- und Meldeprozess nach CRA Art. 14
  • Bausteine der technischen Dokumentation für beide Verordnungen
Angebot anfordern

Schritt 3

CVE-Überwachung für Ihre Maschinen

Neue Schwachstellen in der Software Ihrer Maschinen sind bewertet, bevor Kunden fragen.

ab 390 € / Monatzzgl. MwSt.

Das bekommen Sie

  • SBOM je Maschinentyp und Softwarestand
  • täglicher Abgleich mit neuen CVEs und Listen ausgenutzter Schwachstellen
  • Triage jedes Treffers als OpenVEX
  • Hilfe bei Meldungen und Kundeninformation
Angebot anfordern

INKLUSIVE

Zur Umsetzung zusätzlich enthalten

  • Antwortvorlage für Cybersecurity-Anforderungen in den Lastenheften Ihrer Kunden
  • Vorlage für die Kundeninformation bei Schwachstellen (CRA Art. 14 Abs. 8)

GARANTIE

8 Wochen, sonst arbeiten wir kostenlos weiter

Sind Risikobeurteilung, Schutzkonzept und Dokumentationsbausteine nicht binnen 8 Wochen nach Erhalt Ihrer Unterlagen fertig, arbeiten wir ohne weitere Kosten bis zum Abschluss weiter. Gilt für das Paket „Maschinenverordnung und CRA in 8 Wochen“.

Kostenlose Ersteinschätzung anfordern

Hinterlassen Sie Ihre Nummer, ich rufe Sie an

Krystof Olik · Gründer und CEO

Werktags noch am selben Tag, sonst am nächsten Werktag vormittags.

Oder schreiben Sie mir direkt an info@ollsoft.ai

Wir nutzen Ihre Angaben nur für diese Anfrage. Datenschutz

ABLAUF

So läuft es ab

  1. 01

    Kurzes Telefonat

    Maschinentyp, Steuerung, Schnittstellen, Fernwartung. Ohne Zugriff auf Code oder Systeme.

  2. 02

    Ersteinschätzung in 5 Arbeitstagen

    Schriftlich: Betroffenheit, größte Lücken und Festpreis.

  3. 03

    Umsetzung in 8 Wochen

    Prüfung von Software und Steuerung, gemeinsam mit Konstruktion und Softwareteam, wöchentlicher Statusbericht.

  4. 04

    Betrieb

    CVE-Überwachung, Hilfe bei Meldungen, Pflege der Dokumentation.

VERGLEICH

Maschinenverordnung und CRA im Vergleich

Maschinenverordnung (EU) 2023/1230Cyber Resilience Act (EU) 2024/2847
Gilt abMaschinenverordnung (EU) 2023/1230: 20.1.2027Cyber Resilience Act (EU) 2024/2847: Meldepflicht 11.9.2026, übrige Herstellerpflichten 11.12.2027
SchutzzielMaschinenverordnung (EU) 2023/1230: keine gefährliche Situation durch ManipulationCyber Resilience Act (EU) 2024/2847: Cybersicherheit von Produkt, Daten und Funktionen
Software-InventarMaschinenverordnung (EU) 2023/1230: sicherheitsrelevante Software ausweisen (1.1.9)Cyber Resilience Act (EU) 2024/2847: SBOM, mindestens die obersten Abhängigkeiten
EingriffeMaschinenverordnung (EU) 2023/1230: Nachweise sammeln (1.1.9), Versionsprotokoll 5 Jahre (1.2.1)Cyber Resilience Act (EU) 2024/2847: sicherheitsrelevante Zugriffe protokollieren (Anhang I)
SchwachstellenMaschinenverordnung (EU) 2023/1230: keine MeldepflichtCyber Resilience Act (EU) 2024/2847: Behandlung im Unterstützungszeitraum, Meldung binnen 24 Stunden
KonformitätMaschinenverordnung (EU) 2023/1230: meist intern; Dritte bei Kategorien aus Anhang I, z. B. Sicherheitsbauteile mit selbstentwickelndem ML-VerhaltenCyber Resilience Act (EU) 2024/2847: meist intern; strenger nur für Anhang III und IV

Vereinfachte Gegenüberstellung. Maßgeblich sind die Verordnungstexte.

REFERENZEN

Referenzen

T-Systems

Wir haben die CRA-Compliance-Plattform für T-Systems gebaut: Anforderungen als prüfbare Kontrollen, Software mit ihren Git-Repositories verknüpft, SBOM und Schwachstellenabgleich bei jedem Push, Bewertung neuer CVEs als OpenVEX.

KONTAKT

Einen Maschinentyp kostenlos einschätzen lassen

Binnen 5 Arbeitstagen nach dem Gespräch erhalten Sie schriftlich die Einschätzung, die größten Lücken gegen beide Verordnungen und einen Festpreis für die Umsetzung. Ohne Zugriff auf Code oder Systeme, kostenlos und unverbindlich.

Hinterlassen Sie Ihre Nummer, ich rufe Sie an

Krystof Olik · Gründer und CEO

Werktags noch am selben Tag, sonst am nächsten Werktag vormittags.

Oder schreiben Sie mir direkt an info@ollsoft.ai

Wir nutzen Ihre Angaben nur für diese Anfrage. Datenschutz

HÄUFIGE FRAGEN

Was Kunden uns fragen

In der Regel nicht. Anhang III und IV nennen keine Maschinen. Verbaute Komponenten wie ein Echtzeitbetriebssystem oder ein Switch ändern die Klasse der Maschine nicht (Art. 7 Abs. 1 CRA). Damit gilt meist die Selbstbewertung.

Für die Maschine als Ganzes Sie. Zugekaufte Komponenten mit digitalen Elementen, etwa eine SPS, unterliegen beim jeweiligen Hersteller selbst dem CRA. Sie müssen sie mit der gebotenen Sorgfalt auswählen und integrieren (Art. 13 Abs. 5 CRA).

Nach der Maschinenverordnung nur für Kategorien aus Anhang I: bei Teil A immer, bei Teil B, wenn Sie die harmonisierten Normen nicht vollständig anwenden. Nach dem CRA nur, wenn die Kernfunktion in Anhang III oder IV fällt. Für Maschinen außerhalb dieser Listen genügt beide Male die interne Kontrolle.

Die Ersteinschätzung ist kostenlos. Die Umsetzung für einen Maschinentyp kostet ab 9.900 € zzgl. MwSt., abhängig von Steuerung, Schnittstellen und vorhandener Dokumentation. Den Festpreis bekommen Sie schriftlich mit der Ersteinschätzung.

Nein. Wir sind Ingenieure und bereiten Konzept, Umsetzung und Dokumentation vor. Die Bewertung durch Dritte macht eine notifizierte Stelle, die rechtliche Bewertung Ihre Kanzlei.

Newsletter

CRA-Neuigkeiten per E-Mail

Der CRA wird laufend ergänzt: Leitfäden der Kommission, harmonisierte Normen, notifizierte Stellen. Einmal im Monat, und zusätzlich bei wichtigen Änderungen, schicken wir Ihnen eine kurze Übersicht, was sich geändert hat und was es für Ihre Maschinen bedeutet.