NAŘÍZENÍ (EU) 2023/1230 · CYBER RESILIENCE ACT

Nařízení o strojních zařízeních a CRA: kyberbezpečnost stroje v jednom balíčku

Nařízení o strojních zařízeních (EU) 2023/1230 platí od 20. ledna 2027 a nahrazuje směrnici o strojních zařízeních. Nově požaduje ochranu softwaru, dat a ovládání před manipulací. Má-li stroj datové spojení, platí navíc Cyber Resilience Act. Zdarma posoudíme, jak hluboko se obě nařízení týkají vašeho stroje, a pak je zavedeme v jednom projektu.

Rychle a zdarma:Kontrola produktu podle CRA

Bez přechodného období. Každý stroj uvedený na trh od 20. ledna 2027 musí splňovat nové nařízení, i když typ vyrábíte roky.

ReferenceT-Systems · Rowan Legal

Nechte mi číslo, zavolám vám

Kryštof Olík · zakladatel a CEO

V pracovní dny ještě týž den, jinak další pracovní den ráno.

Nebo mi napište přímo na info@ollsoft.ai

Údaje použijeme jen k vyřízení tohoto požadavku. Ochrana osobních údajů
Nařízení o strojních zařízeních
platí od 20. 1. 2027 (čl. 54, opraveno v Úř. věst. L 169 ze 4. 7. 2023)
Hlášení podle CRA
od 11. 9. 2026, i pro připojené stroje u zákazníků
CRA v plném rozsahu
11. 12. 2027 (čl. 71 CRA)
Záznam verzí
aktualizace bezpečnostního softwaru dohledatelné 5 let (příloha III, 1.2.1 f)

Novinky k CRA e-mailem. Jednou měsíčně, co se změnilo a co to znamená pro vaše stroje.

CenyPosouzení: zdarmaZavedení: od 245 000 KčHlídání CVE: od 9 900 Kč měsíčněCelá nabídka

Proč s Ollsoftem?

Platformu pro soulad s CRA jsme sami postavili pro T-Systems a hlídání CVE pro vaše stroje běží na našem vlastním nástroji na testování CRA.

  • nařízení o strojních zařízeních i CRA zavedeme pro váš typ stroje v jednom projektu
  • pracujeme přímo s vašimi konstruktéry a softwarovým týmem, ne přes dotazníky
  • technickou práci, procesy a dokumentaci připravíme my, právníci partnerské kanceláře Rowan Legal je ověří a připraví smlouvy
  • na CRA jsme připravili i Olingo Medical a Lumii
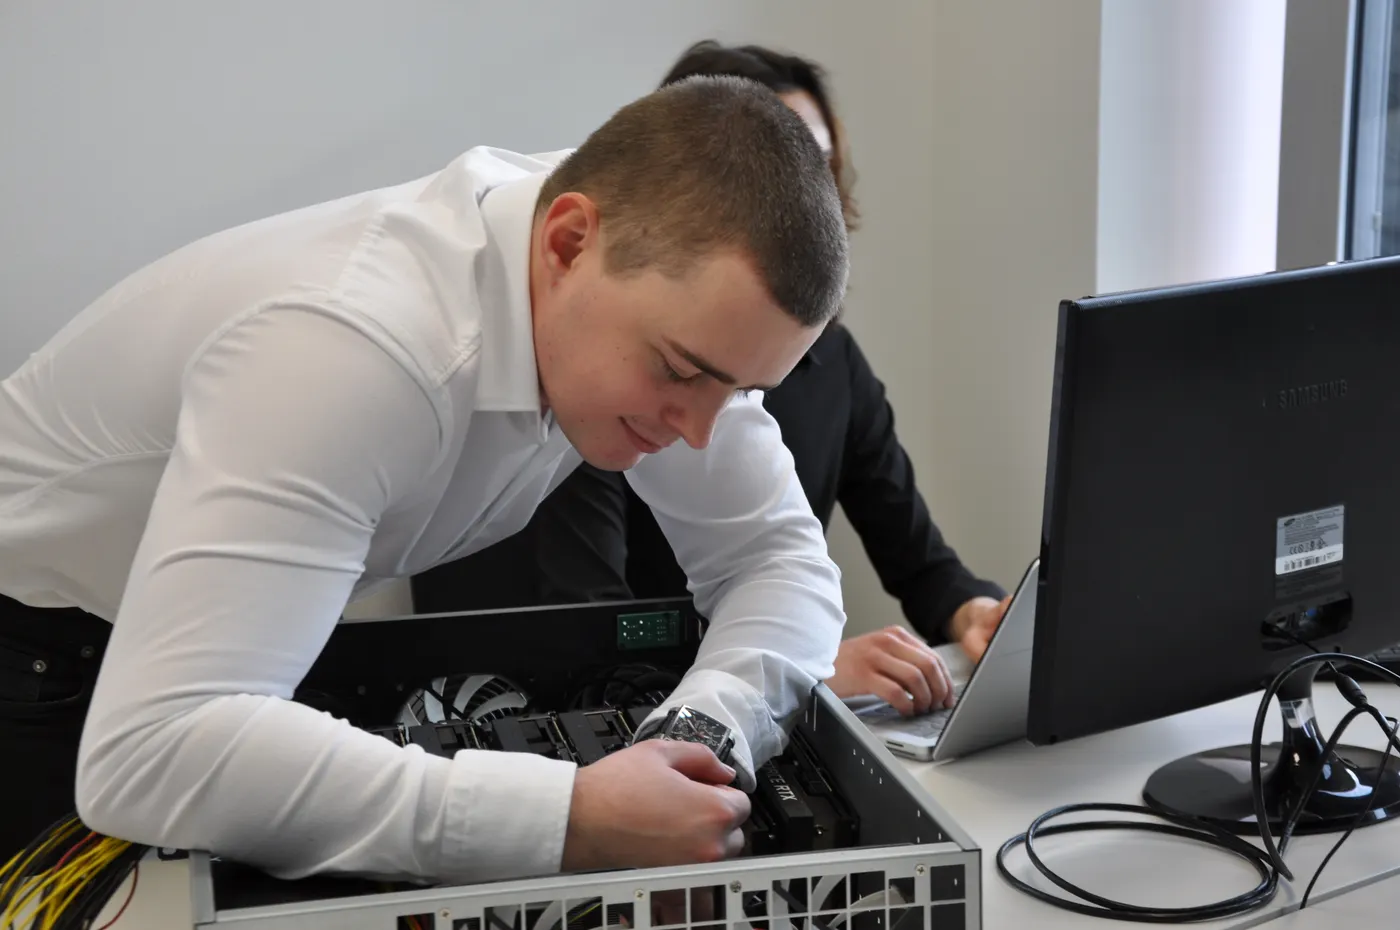
Inženýr Ollsoftu se sklání nad otevřeným serverem a pracuje na hardwaru

Co požaduje nařízení o strojních zařízeních ke kyberbezpečnosti?

Oddíl 1.1.9 přílohy III, „Ochrana před poškozením“, poprvé výslovně požaduje ochranu před manipulací.

  • připojení jiného zařízení, i na dálku, nesmí vést k nebezpečné situaci
  • software a data podstatné pro bezpečnost jsou jako takové označené a chráněné před náhodným i úmyslným poškozením
  • hardware, který k tomuto softwaru přenáší signály nebo data, je chráněný a stroj shromažďuje důkazy o zásazích do něj
  • stroj identifikuje software nainstalovaný pro bezpečný provoz a tuto informaci kdykoli snadno přístupně poskytne
  • stroj shromažďuje důkazy o oprávněných i neoprávněných zásazích do softwaru a konfigurace

Co se mění u ovládacích systémů (1.2.1)?

Ovládací systémy musí odolat důvodně předvídatelným zlovolným pokusům třetích stran, které by vedly k nebezpečné situaci.

  • zásahy a verze bezpečnostního softwaru nahrané po uvedení na trh se zaznamenávají po dobu 5 let
  • záznam slouží výhradně k doložení shody na odůvodněnou žádost úřadu
  • u ovládacích systémů se samorozvíjejícím chováním se údaje o bezpečnostně relevantním rozhodování uchovávají 1 rok
  • bezpečnostní součásti a zabudované systémy se samorozvíjejícím chováním, které plní bezpečnostní funkce pomocí strojového učení, potřebují posouzení shody třetí stranou (příloha I, část A, body 5 a 6)

Kdy se na můj stroj vztahuje i CRA?

Jakmile stroj vyměňuje data se zařízením nebo sítí: pak jako produkt s digitálními prvky spadá pod CRA a musí splnit obě nařízení (čl. 2 odst. 1 a bod odůvodnění 53 CRA).

  • typicky přes Ethernet, průmyslovou sběrnici, vzdálenou údržbu, cloud nebo USB
  • zavedení CRA může doložení 1.1.9 a 1.2.1 usnadnit, pokud souvislost prokážete
  • cloudové zpracování, které sami vyvíjíte a které patří k funkci stroje, třeba vyhodnocení obrazu pro robota, je součástí produktu i vašeho posouzení rizik (pokyny Komise, oddíl 8.3.4)

Platí to i pro stroje, které už stojí u zákazníků?

Nařízení o strojních zařízeních ne, povinnost hlásit podle CRA ano.

  • stroje uvedené na trh podle směrnice před 20. lednem 2027 se smějí dál dodávat (čl. 52)
  • povinnost hlásit podle CRA platí od 11. září 2026 i pro připojené stroje, které už jste prodali (čl. 69 odst. 3 CRA)
  • je-li zranitelnost v prodaném stroji aktivně zneužívaná, hlásíte do 24 hodin

Proč jeden balíček místo dvou projektů?

Obě nařízení chtějí stejné stavební kameny a my každý vytvoříme jen jednou.

  • posouzení rizik, které spojuje bezpečnost strojů a kyberbezpečnost, sladěné s vaším posouzením podle EN ISO 12100
  • soupis softwaru, který slouží pro 1.1.9 i jako SBOM pro CRA
  • koncept ochrany integrity, přístupů a vzdálené údržby
  • záznam zásahů a verzí pro 1.1.9, 1.2.1 i pro záznamy podle přílohy I CRA
  • podklady pro technickou dokumentaci obou nařízení

NABÍDKA

Od posouzení zdarma po provoz

Začněte jedním typem stroje. Pak víte, co chybí a kolik zavedení stojí.

Krok 1 · Začněte tady

Úvodní kybernetické posouzení stroje do 5 pracovních dnů

Pro jeden typ stroje víte, jak hluboko se vás obě nařízení týkají a kde jsou hlavní mezery.

Zdarma

Co dostanete

  • 60 minut s vašimi konstruktéry a specialisty na řízení, bez přístupu ke kódu a systémům
  • zařazení: CRA ano, nebo ne, třída, povinnost hlásit pro stroje u zákazníků
  • hlavní mezery vůči bodům 1.1.9 a 1.2.1 přílohy III a vůči příloze I CRA
  • písemné shrnutí a pevná cena zavedení
Chci úvodní posouzení zdarma

Krok 2

Nařízení o strojních zařízeních a CRA za 8 týdnů

Pro jeden typ stroje máte posouzení rizik, koncept ochrany, záznamy a dokumentaci pro obě nařízení.

od 245 000 Kčbez DPH jednorázově

Co dostanete

  • detailní prověrka softwaru, řízení a infrastruktury stroje: SBOM, zranitelnosti a mezery s konkrétními místy
  • kybernetická část posouzení rizik, sladěná s EN ISO 12100
  • soupis bezpečnostně podstatného softwaru a SBOM
  • koncept ochrany integrity, přístupů a vzdálené údržby
  • záznam zásahů a verzí podle 1.1.9 a 1.2.1 f
  • proces řešení zranitelností a hlášení podle čl. 14 CRA
  • podklady pro technickou dokumentaci obou nařízení
Chci nabídku na tento balíček

Krok 3

Hlídání CVE pro vaše stroje

Nové zranitelnosti v softwaru vašich strojů máte posouzené dřív, než se zákazníci zeptají.

od 9 900 Kč měsíčněbez DPH

Co dostanete

  • SBOM pro každý typ stroje a verzi softwaru
  • denní porovnání s novými CVE a se seznamy zneužívaných zranitelností
  • posouzení každého nálezu jako OpenVEX
  • pomoc s hlášením a informováním zákazníků
Chci nabídku na tento balíček

V CENĚ

K zavedení dostanete navíc

  • šablonu odpovědí na kyberbezpečnostní požadavky v technických zadáních vašich zákazníků
  • šablonu informace pro zákazníky o zranitelnosti (čl. 14 odst. 8 CRA)

ZÁRUKA

8 týdnů, jinak pracujeme zdarma

Pokud do 8 týdnů od předání podkladů nebudou posouzení rizik, koncept ochrany a podklady k dokumentaci hotové, pracujeme dál zdarma až do dokončení. Platí pro balíček „Nařízení o strojních zařízeních a CRA za 8 týdnů“.

Chci úvodní posouzení zdarma

Nechte mi číslo, zavolám vám

Kryštof Olík · zakladatel a CEO

V pracovní dny ještě týž den, jinak další pracovní den ráno.

Nebo mi napište přímo na info@ollsoft.ai

Údaje použijeme jen k vyřízení tohoto požadavku. Ochrana osobních údajů

POSTUP

Jak to probíhá

  1. 01

    Krátký hovor

    Typ stroje, řízení, rozhraní, vzdálená údržba. Bez přístupu ke kódu a systémům.

  2. 02

    Posouzení do 5 pracovních dnů

    Písemně: jak hluboko se vás nařízení týkají, hlavní mezery a pevná cena.

  3. 03

    Zavedení za 8 týdnů

    Prověrka softwaru a řízení, společně s konstrukcí a softwarovým týmem, každý týden přehled.

  4. 04

    Provoz

    Hlídání CVE, pomoc s hlášením, údržba dokumentace.

SROVNÁNÍ

Nařízení o strojních zařízeních a CRA ve srovnání

Nařízení (EU) 2023/1230Cyber Resilience Act (EU) 2024/2847
Platí odNařízení (EU) 2023/1230: 20. 1. 2027Cyber Resilience Act (EU) 2024/2847: hlášení 11. 9. 2026, ostatní povinnosti výrobců 11. 12. 2027
Cíl ochranyNařízení (EU) 2023/1230: žádná nebezpečná situace kvůli manipulaciCyber Resilience Act (EU) 2024/2847: kyberbezpečnost produktu, dat a funkcí
Soupis softwaruNařízení (EU) 2023/1230: uvádět bezpečnostně podstatný software (1.1.9)Cyber Resilience Act (EU) 2024/2847: SBOM, alespoň nejdůležitější závislosti
ZásahyNařízení (EU) 2023/1230: shromažďovat důkazy (1.1.9), záznam verzí 5 let (1.2.1)Cyber Resilience Act (EU) 2024/2847: zaznamenávat bezpečnostně relevantní přístupy (příloha I)
ZranitelnostiNařízení (EU) 2023/1230: povinnost hlásit neukládáCyber Resilience Act (EU) 2024/2847: řešení po dobu podpory, hlášení do 24 hodin
Posouzení shodyNařízení (EU) 2023/1230: většinou interní; třetí strana u kategorií z přílohy I, např. bezpečnostní součásti se samorozvíjejícím chováním (strojové učení)Cyber Resilience Act (EU) 2024/2847: většinou interní; přísněji jen přílohy III a IV

Zjednodušené srovnání. Rozhodující jsou texty nařízení.

REFERENCE

Reference a partneři

T-Systems

Postavili jsme pro T-Systems platformu pro soulad s CRA: požadavky jako testovatelné kontroly, software propojený s git repozitáři, SBOM a porovnání se zranitelnostmi při každém pushi, posouzení nových CVE jako OpenVEX.

Rowan Legal

Naše partnerská advokátní kancelář pro NIS2 a CRA: technickou práci, procesy a dokumentaci připravíme my, její právníci je ověří a připraví smlouvy. Kanceláři jsme dodali i AI, která běží na jejích vlastních serverech bez externích API.

rowan.legal

KONTAKT

Nechte zdarma posoudit jeden typ stroje

Do 5 pracovních dnů od hovoru pošleme písemně, jak hluboko se vás obě nařízení týkají, hlavní mezery a pevnou cenu zavedení. Bez přístupu ke kódu a systémům, zdarma a bez závazku.

Nechte mi číslo, zavolám vám

Kryštof Olík · zakladatel a CEO

V pracovní dny ještě týž den, jinak další pracovní den ráno.

Nebo mi napište přímo na info@ollsoft.ai

Údaje použijeme jen k vyřízení tohoto požadavku. Ochrana osobních údajů

ČASTÉ DOTAZY

Na co se ptáte

Obvykle ne. Přílohy III a IV stroje neuvádějí. Zabudované komponenty, třeba operační systém reálného času nebo switch, třídu stroje nemění (čl. 7 odst. 1 CRA). Zpravidla tedy stačí vlastní posouzení shody.

Za stroj jako celek vy. Nakoupené komponenty s digitálními prvky, například PLC, podléhají CRA u svého výrobce. Vy je musíte s náležitou péčí vybrat a začlenit (čl. 13 odst. 5 CRA).

Podle nařízení o strojních zařízeních jen u kategorií z přílohy I: u části A vždy, u části B tehdy, když nepoužijete harmonizované normy v plném rozsahu. Podle CRA jen tehdy, když hlavní funkce spadá do přílohy III nebo IV. Pro ostatní stroje stačí v obou případech interní kontrola.

Úvodní posouzení je zdarma. Zavedení pro jeden typ stroje stojí od 245 000 Kč bez DPH podle řízení, rozhraní a stávající dokumentace. Pevnou cenu dostanete písemně spolu s výsledkem posouzení.

Ne. Jsme inženýři a připravíme koncept, zavedení i dokumentaci. Posouzení třetí stranou dělá oznámený subjekt. Právní posouzení zůstává na vašem právníkovi; může ho udělat i naše partnerská advokátní kancelář Rowan Legal.

Newsletter

Novinky k CRA e-mailem

CRA se pořád doplňuje: pokyny Komise, harmonizované normy, oznámené subjekty. Jednou měsíčně, a navíc když se změní něco důležitého, vám pošleme krátký přehled, co se změnilo a co to znamená pro vaše stroje.